作为技术人员,面对一套需承载255个IP的韩国站群,首要考虑的是性能与合规。我会把“最好”定义为:在韩国本地机房部署、使用独立公网IP段、10Gbps上行并配套DDoS防护;“最佳”通常是性价比折衷:1~2Gbps上行+CDN+智能负载均衡;“最便宜”则采用廉价云主机与共享带宽、借助外部CDN覆盖静态内容,但需承担较高的运维与封禁风险。总体原则:以合规与长期可维护为先,尽量避免短期便宜但难以管理的架构。
理论上255个IP通常意味着接近一个/24网段(256地址),但可用地址会被网关与广播占用。建议向机房或ISP申请连续的公网段(/24或等量的可路由IP),并明确获得路由与PTR控制权限。合规上不要滥用临时漂移IP;为每个公网IP建立反向DNS(PTR)记录,尤其是会发信的主机。
不要把所有IP绑定到单台物理机上。推荐将站群分成若干逻辑组(例如每台物理/虚拟主机承载8–32个站点/IP),通过VLAN和内部交换机做隔离。使用配置管理(Ansible/Terraform)保持镜像一致性,便于批量更新与回滚。
带宽规划应基于峰值并发请求和平均页面体积。通用计算公式:带宽(Mbps) = 平均页面大小(Bytes) × 峰值请求数(/s) × 8 / 1e6。举例:若平均页面200KB、峰值并发合计为每IP 2req/s,则单IP约为200KB×2×8≈3.2Mbps;255个IP在同等负载下约为816Mbps。留50–100%冗余作为突发保护,建议起步1Gbps,实际高并发或更多富媒体时直接上10Gbps或组合多链路。
推荐使用双上游或多上游链路(多ISP)和路由冗余,结合BGP(若有自治地址)或由机房提供的冗余出口。内部使用L3交换、VLAN分段和ACL限制不同站群组间的横向访问。为防止单点故障,可部署双网卡绑定与VRRP/keepalived实现出口高可用。
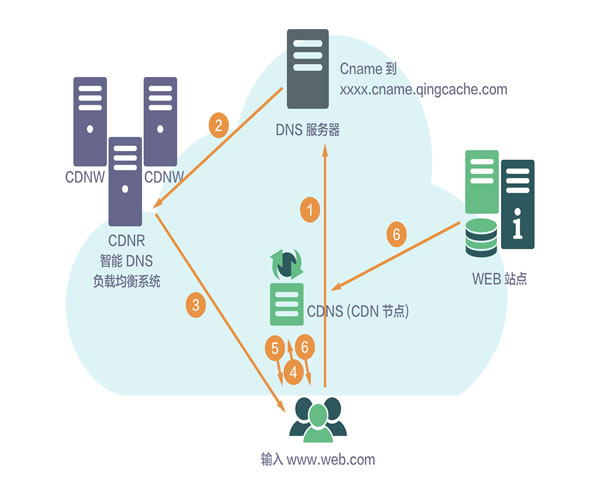
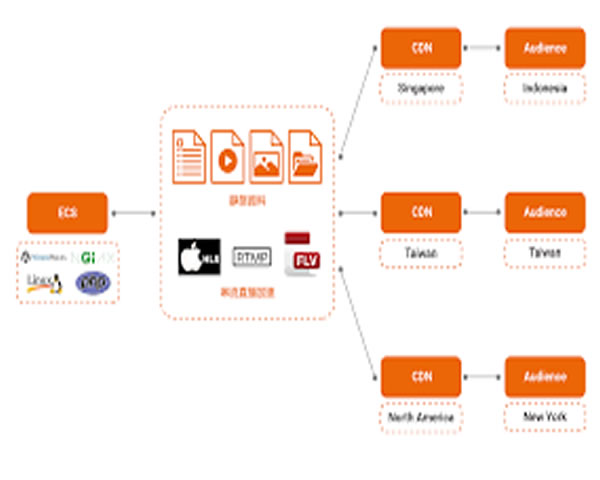
对减少原站带宽和提升响应的最快方式是使用CDN与本地缓存层。将静态资源(图片、JS、CSS)放CDN,启用gzip/brotli、长缓存策略和HTTP/2或HTTP/3。对动态内容可使用反向代理(如Nginx/HAProxy)+缓存规则降低后端压力。
在韩国运行站群须注意本地法律及ISP政策。强烈建议启用DDoS防护、WAF和流量异常监控。不要通过大量IP进行垃圾邮件或流量欺诈;若需发送邮件,必须对每个发信IP配置SPF/DKIM/DMARC,并监控IP信誉以免被列入黑名单。
对高并发场景,应调整TCP连接数、TIME_WAIT回收、net.core.somaxconn与文件描述符限制等内核参数;为HTTPS推荐使用硬件或软件加速(如OpenSSL优化、TLS会话复用)。监控指标包括带宽利用率、丢包率、RTT、连接建立失败率及CPU/内存负载。
成本方面,韩国本地公网IP与带宽价格相对较高。长期看,优先购买稳定带宽与合规IP段可减少因IP更换带来的SEO与信誉损失。为扩展性准备好自动化部署与容器化/云化选项,必要时可把部分站点移至云上或海外CDN以减轻本地带宽压力。
日志集中化(ELK/EFK)与流量取样对诊断异常很关键。备份不仅是数据,还包括IP映射、DNS和防火墙规则的配置快照。制定详尽的故障响应流程,包括与机房的联络窗口、封堵异常IP和流量回溯策略。
总结要点:优先申请连续可路由IP段并确保PTR控制;按实际流量做带宽预算并预留冗余(起步1Gbps,成长期建议10Gbps或多链路);使用CDN与缓存减压;分段部署与自动化运维以降低风险;合规守法,慎用发信行为以保护IP信誉。以上从技术人员角度给出,是兼顾性能、成本与长期可维护性的实践建议。