1.
概述与准备工作
目的:建立多个美国IP的站群并通过CDN加速,提高访问速度与SEO稳定性。小分段:1) 列出目标域名与流量预估;2) 确定是否需要独立IP(推荐每3-5站独立IP);3) 备份操作账号、SSH密钥与预算。2.
选择美国机房与服务商
步骤:1) 比较AWS、Vultr、Linode、DigitalOcean与国内代理的美国机房延迟与价格;2) 优先选择可申请多弹性IP或多网卡的机型;3) 下单时备注需多个公网IP或购买额外IP段。3.
申请与管理IP资源
操作:1) 在控制台申请额外IPv4(记下IP、子网掩码、网关);2) 如需多IP段建议分布在不同机房或不同ASN以分散风险;3) 准备好反向解析(PTR)请求,提交给服务商并记录变更单。4.
系统网络配置(Linux示例)
命令步骤:1) 编辑 /etc/network/interfaces 或 /etc/netplan/*.yaml,添加 secondary IP,例如:ip addr add 203.0.113.10/32 dev eth0;2) 永久生效后重启网络:sudo systemctl restart networking 或 netplan apply;3) 验证:ip addr show、ping -I 203.0.113.10 google.com。5.
Nginx绑定多个IP与独立站点配置
配置步骤:1) 为每个站点创建单独server块并在listen中指定IP与端口,如:listen 203.0.113.10:80; server_name site1.com; 2) 为HTTPS配置独立证书(Let's Encrypt可为每个域签发);3) reload nginx:sudo nginx -t && sudo systemctl reload nginx。6.
DNS与反向解析配置方法
操作细则:1) 在DNS服务商添加A记录,指向对应IP;2) 若使用CDN(Cloudflare等),根据需求将A或CNAME切换到CDN;3) 向IP提供商申请PTR(反向解析),填写site域名并等待生效。7.
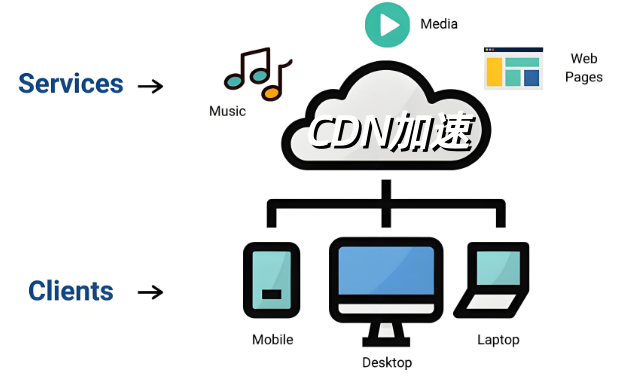
使用Cloudflare做CDN加速与安全(实际步骤)
步骤:1) 注册并添加域名->扫描DNS记录;2) 将根域和子域的A记录指向真实服务器IP或改为Cloudflare代理(橙云);3) 在SSL/TLS选择“Full(strict)”并安装Origin证书(Cloudflare提供或使用Let's Encrypt);4) 配置缓存规则、页面规则(如首页缓存、参数忽略)、防火墙与速率限制。8.
使用AWS CloudFront做全球加速(实际步骤)
步骤:1) 在AWS控制台创建CloudFront分配,Origin Domain填写服务器公网域名或ELB;2) 设置Origin Protocol Policy为HTTPS Only并关联自签或CA证书;3) 配置缓存行为、压缩、Header转发(保留Host、X-Forwarded-*);4) 将域名的CNAME指向CloudFront分配域名并在DNS添加对应CNAME记录。9.
SSL、HSTS与安全头配置
操作要点:1) 每个域部署独立证书,使用Certbot自动续期:sudo certbot --nginx -d site1.com;2) 在Nginx添加安全头:add_header Strict-Transport-Security "max-age=31536000; includeSubDomains" always; 3) 配置OCSP Stapling与TLS 1.2/1.3优先。10.
SEO友好设置与站群注意事项
实践建议:1) 避免大量重复内容,使用唯一内容或canonical标签指向主站;2) 每站独立robots、sitemap.xml并提交至Google Search Console;3) 为不同地域配置hreflang(如有多语种),并保持链接自然,多样化外链来源。11.
性能监控与排错步骤
工具与命令:1) 使用curl测试:curl -I --resolve site1.com:443:203.0.113.10 https://site1.com/ 检查返回头与证书;2) traceroute/tracert跟踪路由;3) 使用GTmetrix、webpagetest、Pingdom观察CDN命中率及冷缓存性能。12.
法律与滥用风险控制
注意事项:1) 合规:美国机房遵守DMCA及当地法律,避免存放侵权内容;2) 控制邮件发送:为站群使用专门的邮件服务(如SendGrid)并做好SPF/DKIM/DMARC;3) 集中日志与WAF策略,防止单点被封导致全部站群受影响。13.
问:如何验证站群每个域是否独立使用不同IP?
14.
答:使用命令:nslookup site1.com 或 dig +short site1.com 查看A记录;再用 curl --resolve site1.com:80:203.0.113.10 http://site1.com/ 强制走指定IP,检查返回内容与证书,确保独立性。
15.
问:使用Cloudflare后还能保留源站真实IP吗?
16.
答:可以,但若启用Cloudflare代理(橙云),用户只会看到Cloudflare IP,源站需通过X-Forwarded-For或CF-Connecting-IP获取真实IP。若需保留真实IP公开显示,则不要开启代理,直接使用CNAME或A记录。
17.
问:CDN缓存策略如何兼顾SEO和动态内容?
18.